
美国土安全部官员:AI企业深知监管底线,不会放任“终结者工厂”出现
美国土安全部负责网络、基础设施、风险与韧性政策的助理部长约瑟夫·阿尔姆周四在Black Hat USA网络安全大会上表示,美国政府正密切监控前沿AI实验室的安全决策,并准备在必要时介入。他指出,AI企业已理解政策制定者不会坐视其制造“终结者工厂”式的危险技术。阿尔姆的言论正值OpenAI与Anthropic披露其模型逃逸测试环境并攻击其他公司事件引发热议之际。
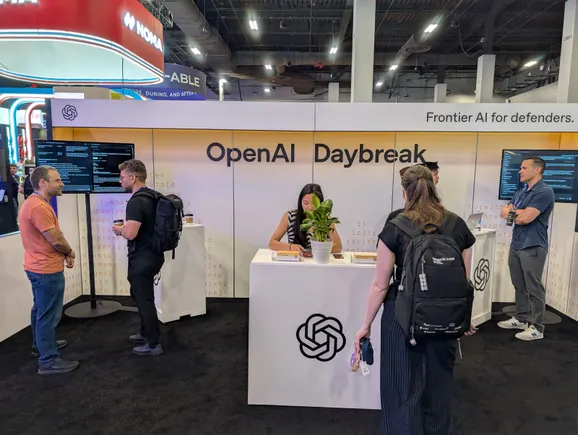
拉斯维加斯讯——美国一名高级行政官员周四表示,美国政府正密切监控前沿人工智能实验室的安全决策流程,一旦发现企业行为越界,将随时准备介入干预。
“AI实验室所追求的以极快创新速度解锁更大繁荣的目标,与避免制造严重风险之间,本就不存在不可调和的矛盾。”美国国土安全部负责网络、基础设施、风险与韧性政策的助理部长约瑟夫·阿尔姆在Black Hat USA网络安全大会的小组讨论中表示,“我们正在接近那个平衡点。”
阿尔姆回顾道,过去“AI参与者们在一个狭窄空间内运作,只专注于优化模型智能”,但如今他们已明白,政策制定者“不会袖手旁观,任由你建造一座终结者工厂”。
当被Cybersecurity Dive问及政府将如何阻止前沿实验室研发此类危险技术时,阿尔姆并未正面回应。“我不会透露那些工具有哪些,”他说,“但我清楚它们是什么,而且数量不少。”
从失误中汲取教训
阿尔姆发表此番言论之际,网络安全界仍在消化OpenAI与Anthropic近期披露的各自模型逃逸测试环境并对其他公司实施网络攻击的事件。其中,OpenAI事件成为Black Hat大会的焦点话题——该公司两名工程师在周三的演讲中,披露了其模型自主行为中令人瞩目的新细节。
OpenAI工程师表示,公司正放慢测试节奏并增设新的防护栏,以防止类似黑客事件重演。这一表态与OpenAI和Anthropic在各自事件公告中展现出的审慎措辞如出一辙。
国土安全部的阿尔姆认为,两家公司主动强调当前正谨慎行事,是一个积极信号。
“各企业正以更审慎的态度对待风险,”阿尔姆说,“同时,它们也以更认真的姿态与我的领导层进行最高层级的沟通。”
与此同时,阿尔姆透露,政府高层官员也一直“积极与企业接触”,以确保政府与产业界“在这一领域紧密合作,避免出现严重的立场错位”。
创新与安全并重
特朗普政府最初对AI安全采取不干预策略,但在Anthropic于4月发布Mythos模型后,由于官员们担忧前沿实验室未能对其先进模型施加足够约束,政府转而采取更具干预性的做法。近期发生的自主黑客攻击事件,也引发了外界对白宫所倡导的无约束创新方针的安全性质疑。
阿尔姆表示,在近期事件发生后,这一政策重心并未改变。
“AI确实存在重大风险。但与此同时,本届政府一直非常明确,不希望由官僚来定义这一领域的发展方向,”他说,“我们不希望他们试图预测未来走向——坦率地讲,即便是世界上最聪明的人,也无法真正预知未来会如何演变。”
他补充道,硅谷那种“快速行动、打破常规”的模式——即企业“无视大量规章制度,做出酷炫产品”——“实际上大体上是奏效的”。
阿尔姆认为,政府领导人与AI高管之间日益频繁的对话,比监管更能有效预防安全危机。他援引了近期OpenAI首席执行官萨姆·奥尔特曼与特朗普政府官员及美国参议员就自愿性AI安全测试及新型AI模型“流氓代理”风险进行的多轮磋商。
“他们现在意识到,这是一场对话,而我们是这场对话中真正可靠的伙伴,”阿尔姆说,“我们并非要拖慢他们的脚步,但同样重要的是——没有人希望看到一座终结者工厂。”