
脆弱性
SonicWall 紧急修复 SMA1000 链式漏洞,攻击者已利用高危组合实现远程代码执行
SonicWall SMA1000 系列设备被曝存在两个被串联利用的漏洞(CVE-2026-83548 与 CVE-2026-83549),可导致远程代码执行。前者为严重性评分 10 的服务器端请求伪造漏洞,后者为评分 7.8 的操作系统命令注入漏洞。SonicWall 已确认漏洞遭在野利用,CISA 也已将其列入已知被利用漏洞目录,并限令联邦机构在周六前完成修复。
前沿AI可被用于利用关键工业设备测试中的漏洞
Forescout Research - Vedere Labs报告指出,前沿AI可被用于利用可编程逻辑控制器(PLC)中的漏洞,此类设备近期曾遭黑客攻击,影响美国水务、能源和工厂运营。研究人员使用Claude将WAGO PLC的远程代码执行漏洞移植至另一型号,但AI仍需人类指导。
CISA红队演练揭示:安全孤岛与云盲区如何导致两家机构截然不同的防御结果
CISA在周二发布的报告中详细分析了两次红队演练的结果差异。一家组织(A)因安全运营中心(SOC)间缺乏沟通、告警被误报淹没而未能阻止攻击;另一家(B)则因快速响应和成熟的安全态势限制了攻击扩散,但仍在云身份管理上暴露漏洞。报告总结了六大共性短板,包括告警调校不足、权限过度、凭据永不过期等。
CISA、FBI和NSA警告:AI辅助攻击暴露的西门子S7 PLC
FBI、NSA和CISA于周三发布联合公告,警告针对暴露于互联网的西门子S7可编程逻辑控制器(PLC)的AI辅助攻击活动。攻击者使用伪装成监控软件的AI生成脚本,以获取访问权限、窃取凭据并破坏工业流程。该公告涵盖S7-200至S7-1500系列型号,并紧随近期与伊朗相关的针对水利设施的袭击事件之后发布。
GitLab 紧急修复高危代码注入漏洞,watchTowr 警告野外利用已出现
GitLab 于周一发布带外安全补丁,修复一个被追踪为 CVE-2026-19478 的严重代码注入漏洞,该漏洞可允许未认证攻击者通过 GraphQL 指令远程修改或删除公共项目及用户数据,CVSS 评分为 9.4。威胁情报公司 watchTowr 在公开披露后数分钟内即复现漏洞,并确认已出现野外利用。
SAP Commerce Cloud 严重漏洞引发早期利用尝试
安全研究人员在 SAP 发布补丁仅三天后,就检测到针对 SAP Commerce Cloud 中一个严重漏洞(编号为 CVE-2026-58231)的早期利用尝试。该漏洞的严重性评分为满分 10 分,涉及对默认身份验证客户端的滥用,可能导致任意代码执行。虽然活动似乎仅限于单个威胁行为者,但专家警告称,由于利用难度低且涉及敏感数据,风险极高。
思科警告防火墙软件漏洞可导致远程崩溃
思科正在提醒客户注意其Secure Firewall ASA和FTD软件中的一个高严重性漏洞。该漏洞被追踪为CVE-2026-20349,可能允许远程攻击者通过格式错误的HTTP请求使设备崩溃。思科已发布修复程序,CISA已将该漏洞添加到其已知被利用漏洞目录中,给予联邦机构至8月14日的时间进行修补。
AI重塑网络攻防格局:安全开发或成破局关键
微软AI安全副总裁David Weston在Black Hat USA主题演讲中表示,AI正使攻击者以前所未有的速度发现并武器化软件漏洞,传统补丁管理已难以应对,业界应转向安全开发实践,通过主动构建更安全的软件来扭转攻防态势。
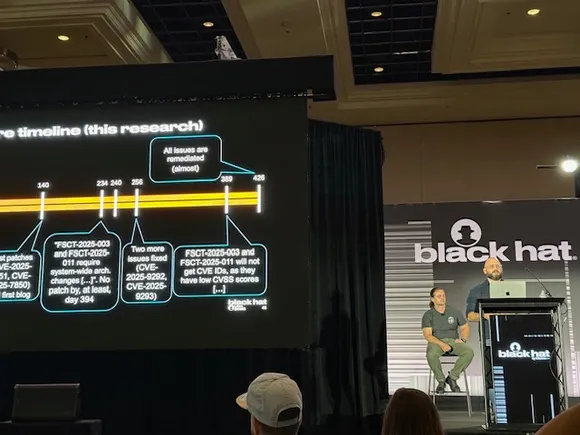
TP-Link Omada零接触部署流程曝出15个高危漏洞,可被黑客利用实施入侵
研究人员在TP-Link Omada的零接触部署流程中发现15个新漏洞,可被黑客串联利用以获取初始访问权限并横向移动。漏洞影响路由器、防火墙、IP摄像头等设备,TP-Link已发布安全公告及补丁。
OT攻击意图升级:从破坏数据转向摧毁物理设施
在Black Hat USA 2025大会上,安全专家指出,针对运营技术(OT)系统的网络攻击正从数据窃取和勒索转向物理破坏,伊朗相关黑客已展示出禁用安全监控系统的能力。由于大量工业设备存在默认密码、无法修补等漏洞,且缺乏加密保护,攻击者无需高级AI或零日漏洞即可造成严重破坏。