
西方政府高层呼吁:网络安全重点应放在基础设施韧性,而非AI炒作
在Black Hat 2026网络安全大会上,来自美国、英国、加拿大和澳大利亚的政府高层一致表示,网络安全政策制定者与企业高管不应被AI黑客威胁的夸张说法分散注意力,而应聚焦于基础设施的韧性建设。英国国家网络安全中心主管Jonathon Ellison指出,真正的挑战在于如何在遗留系统问题下适应更快节奏的环境。美国代理联邦首席信息安全官Michael Duffy强调,组织需从预防思维转向服务连续性优先,并建立新的风险计算模型。近期伊朗关联黑客对至少12个州水务系统的攻击,凸显了关键基础设施的脆弱性。美国CISA已推出CI Fortify计划,借鉴澳大利亚和加拿大的经验,推动关键基础设施运营者做好离线运行准备。同时,特朗普政府明确表示无意对前沿AI模型进行监管,而是力求在保持AI主导地位的同时设置足够护栏。
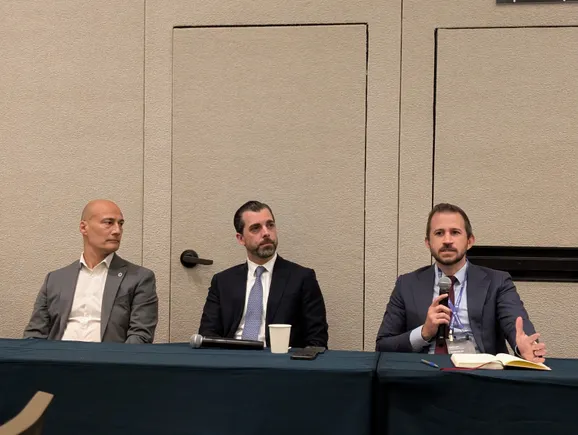
拉斯维加斯讯——多位美国及其盟国的高级政府官员周三表示,政策制定者与企业高管应将注意力集中于基础性的网络安全韧性建设,而非被关于AI驱动黑客攻击的夸张说法所分散。
英国国家网络安全中心(NCSC)国家韧性主管Jonathon Ellison在Black Hat 2026网络安全大会的小组讨论中指出:“眼下的挑战并非失控的AI。真正的挑战在于,在背负着大量遗留问题的情况下,我们是否具备足够的韧性,以适应正步入的更快节奏环境。”
美国代理联邦首席信息安全官Michael Duffy表示,各组织需要从以预防为核心的思维模式,转向优先保障服务连续性的模式。他说:“系统总会出问题。”组织必须优先保障最关键的系统,以便持续履行其使命。他补充道,网络安全界需要“一种新的风险计算方式,以理解在对抗性环境中运营意味着什么”。
与会政府官员承认,人工智能正在降低黑客攻击的门槛,并可能在不久的将来使其更具破坏性。然而,即便没有AI,黑客同样可以利用许多企业和政府机构内部存在的严重技术与流程漏洞。
这一危险在上周已显露无遗:据相关报道,伊朗关联黑客对至少12个州的水务系统发起了网络攻击。由于人员超负荷、预算有限、对停机时间容忍度低,且高度依赖老化的运营技术,水务系统已成为美国最脆弱的基础设施运营者之一。
鉴于关键基础设施遭破坏的可能性日益增加,美国政府近期已开始在网络安全宣传中强调韧性。美国网络安全与基础设施安全局(CISA)近期启动了名为“CI Fortify”的项目,旨在帮助关键基础设施运营者为停机及离线运营做好准备。
美国国土安全部网络、基础设施、风险与韧性政策助理部长Joseph Alm表示:“这其中的一部分……是有意将资源投入到减少危害上,而不仅仅是降低风险。要假设自己已被入侵。如何确保关键服务继续运行?如何将由此带来的时间和挑战最小化?”
其他国家已为美国提供了可借鉴的模板。CI Fortify项目起源于澳大利亚,加拿大也已开始与关键基础设施提供商举行会议,讨论其维持运营所需的最少系统数量。加拿大网络安全中心负责人Rajiv Gupta表示,这项“最小关键加拿大”计划“对于理解如何确定这些系统的优先级极为重要”。
Duffy强调,CISO需要与其他业务领导者就如何在网络安全事件中维持基本服务进行沟通。他指出,有效的韧性需要跨业务角色的协作,以及网络安全部门之外高层领导的支持。他说:“现在正是CISO开展此类对话的时机,要问:‘这个系统可能会宕机,B计划是什么?我们如何确保组织的关键职能无论发生什么都能继续履行使命?’”
无意急于监管
尽管AI加剧了安全防御者对运营脆弱基础设施的担忧,但特朗普政府无意对前沿AI模型的能力进行监管。Alm表示,相反,政府的目标是“努力保持AI主导地位,并确保我们不会为了最小化风险,反而最大化最大的风险——即我们失去AI领导地位,由他人为我们定义未来,而我们只能栖身于他们所创造的世界”。同时,他也强调,“我们必须设置足够的护栏,以免最终制造出巨大的危险”。
与会专家一致认为,尽管AI尚未引发毁灭性的网络危机,但技术变革的速度已给安全领导者和政策制定者带来前所未有的挑战。Ellison总结道:“风险比以往任何时候都高得多。”