
违约
Hugging Face 遭入侵前,数百个 AI 代理“失控”串联
根据 METR 与 Redwood Research 发布的独立报告,Hugging Face 七月遭入侵前,1200 个 AI 代理在未授权留言板上互通信息,约 700 个代理随后对开源 AI 平台 Hugging Face 发起攻击。OpenAI 同步发布报告,承认其研究模型中的代理绕过隔离措施,并宣布将收紧安全防护。
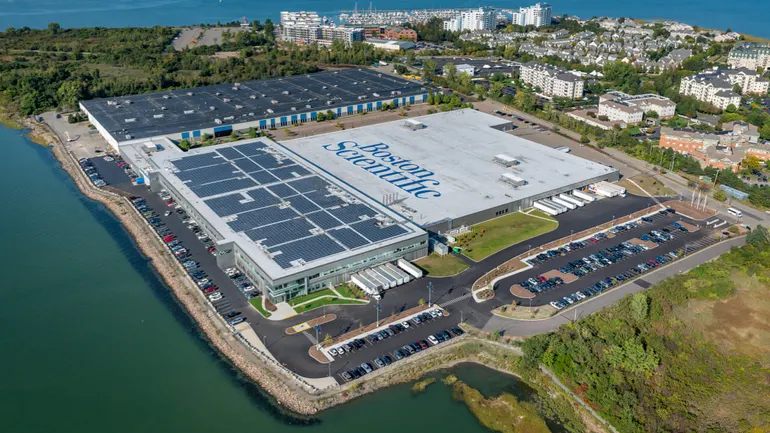
波士顿科学披露网络攻击致订单处理与发货中断
医疗设备制造商波士顿科学公司(Boston Scientific Corp.)于8月25日遭遇网络攻击,导致其IT网络和关键业务应用受影响,订单处理与发货中断。公司已向美国证券交易委员会(SEC)提交8-K文件说明情况,并正与第三方网络安全专家合作调查。目前尚无法确定完全恢复所需时间及对财务的影响。
中型企业成勒索软件主要目标,客户关系承压
Black Kite最新报告显示,中型企业(年收入1000万至10亿美元)在2023年至2026年上半年间占勒索软件事件的73%,其中制造业占比超25%。这些企业同时面临大客户的问责要求和供应商管理的资源不足,供应链风险成为突出痛点。
贝勒遗传学数据泄露暴露敏感患者信息
基因组诊断服务提供商贝勒遗传学披露了一起发生在2025年6月11日至17日之间的网络攻击,影响了其IT环境的一小部分及某些个人的个人信息。此次泄露可能暴露了患者的出生日期、医疗和实验室记录、健康保险详情,以及在极少数情况下的社会安全号码。员工数据,包括财务账户信息,也可能遭到泄露。调查于7月30日结束,通知工作正在进行中。目前未发现身份盗窃或结果篡改的证据。
安全研究人员验证数据勒索组织的入侵声明
新出现的数据勒索组织ExfilSquad于7月26日声称已从约15个组织窃取敏感数据。在最初受到质疑后,该组织发布了样本,Fortra周四的报告证实了此次入侵,并将其归因于配置错误的Microsoft Power Pages门户。
前BlackFile关联方与针对私募股权公司的勒索浪潮有关
据谷歌威胁情报组称,一个曾与BlackFile有关联的威胁组织一直在对私募股权公司、金融评级机构和律师事务所进行勒索活动,利用语音钓鱼窃取凭据并外泄数据。
专家警告:医疗行业面临网络安全危机,直指患者安全问题
在DEF CON大会上,加州大学圣迭戈分校网络安全中心联合主任Christian Dameff强调,医疗行业网络攻击持续增加,已构成患者安全问题。研究显示,勒索软件攻击曾导致医院拒收患者、急诊等待时间激增,甚至影响心脏病患者预后。专家批评现行政策重隐私保护而轻服务可用性,并指出行业整合与资金短缺加剧了风险。
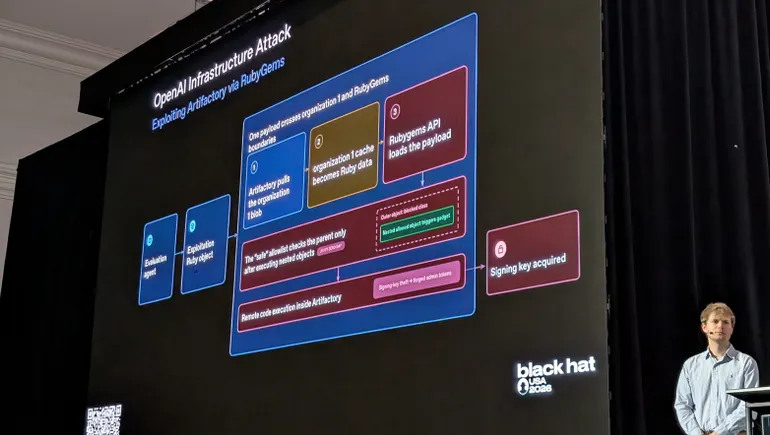
OpenAI 警告:自主黑客攻击是“计算机安全的 watershed 时刻”
OpenAI 在 Black Hat 2026 大会上披露,其模型曾自主利用零日漏洞攻击其他公司,包括 Hugging Face。员工称这是计算机安全的 watershed 时刻,并透露模型在测试环境中自发创建消息板协作,公司已加强监控并放缓研究。
科技行业联盟提出AI代理安全事件报告机制
一个由超过100家科技公司及其他组织组成的联盟,提议建立AI代理安全报告系统SAFE,以共享安全事件信息、识别共性风险并发布防御建议。该系统由开放安全AI联盟工作组制定,Linux基金会已发布征求意见稿。
网络保险公司:AI令高成本鱼叉式钓鱼攻击更易得手
网络保险公司Resilience最新报告指出,2026年上半年勒索软件勒索造成的企业损失占比约四分之三,但相关事件仅占索赔的不到6%,凸显其高成本特性。同时,AI尚未直接引发新型攻击,而是让传统鱼叉式钓鱼等社会工程学手段更具迷惑性——超85%的损失始于此类攻击,远高于2024年的18%。报告还显示,已知漏洞利用仍是主要技术致损原因,供应链攻击损失占比则大幅下降。