深度探索
来自我们记者的行业洞察
针对思科边缘基础设施的复杂攻击活动引发全球关注
安全研究人员自2026年初持续追踪针对思科SD-WAN漏洞的攻击活动,这些攻击已影响关键政府网站和基础设施提供商。专家指出,边缘基础设施是企业安全中价值最高的目标,思科产品因广泛部署于政府和企业网络而频繁成为攻击对象。
白宫关键基础设施网络安全试点计划推进迟缓,半数州未获通知
特朗普政府3月宣布启动一项试点计划,帮助各州为关键基础设施提供网络安全防御资金。然而,三个月后,至少26个州和哥伦比亚特区未参与该计划,部分州甚至不知情。白宫对计划细节鲜有披露,引发外界对其承诺的质疑。
失去联邦资助与数千成员后,MS-ISAC进入不确定的新时期
MS-ISAC在失去联邦资助后,成员数量从18,574个降至5,618个,流失约70%。尽管该组织通过折扣和补贴努力保留成员,并强调数据质量未受影响,但专家警告,地方关键基础设施的脆弱性可能上升,而联邦层面的支持也在缩减。
网络保险投保人面临更严格的核保与理赔审查
网络保险市场正经历深刻变革:保险公司为应对盈利压力,加强对投保企业的安全控制和理赔审查;中小企业保障缺口巨大;地缘政治冲突和AI技术发展进一步加剧了风险的不确定性。
美国关键基础设施企业组建新联盟,填补网络安全协调真空
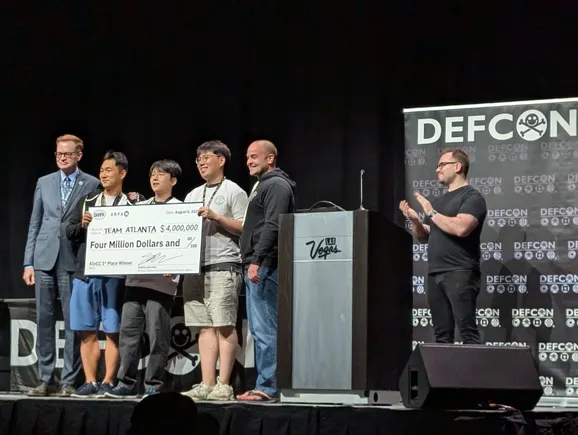
美国部分关键基础设施运营商对联邦政府的支持能力失去信心,由摩根大通、万事达卡、AT&T等巨头牵头的关键基础设施联盟(ACI)于2月成立,旨在推动跨行业网络安全风险协作。联盟主席Ben Flatgard表示,私营部门需主动承担风险管理责任。专家认为,此举有助于弥补政府协调缺位,但缺乏联邦情报支持和反垄断豁免仍是挑战。
伊朗关联威胁组织升级对关键基础设施的攻击手法
伊朗长期被视为美国面临的持续网络威胁,但自今年2月两国冲突升级以来,其攻击手法显著提升。安全研究机构指出,伊朗背景的黑客组织——包括国家支持的行为体、亲伊朗黑客活动分子及受经济利益驱动的黑客——在动机和能力上均有所演变,攻击更具破坏性,并展现出更强的规避检测能力。近期案例包括针对以色列水务设施的恶意软件、对医疗设备制造商Stryker的擦除攻击,以及针对美国关键基础设施的持续渗透尝试。
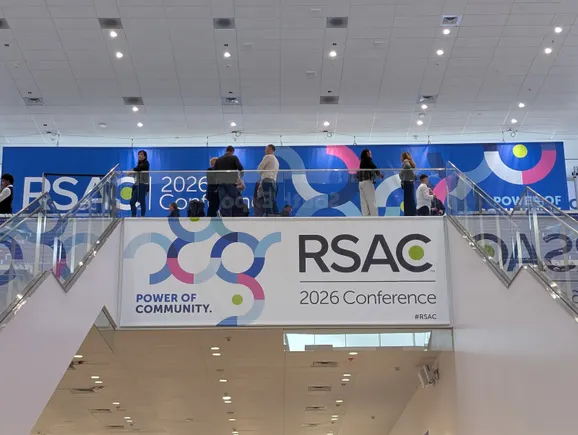
美国政府缺席RSAC大会:一次“错失的机会”留下显著空白
2026年RSAC大会于3月23日至26日举行,但美国政府官员首次缺席。此前,因大会组织方任命前CISA局长Jen Easterly为CEO,特朗普政府取消了白宫、CISA、FBI及NSA官员的参会计划。多位前政府官员与行业领袖表示,此举是“错失的机会”和“非受迫性失误”,削弱了政府与私营部门在网络安全领域的合作与政策反馈机制。
微软携手合作伙伴应对安全软件重构“艰巨任务”
微软与多家安全厂商合作推进Windows Resiliency Initiative,旨在重构Windows内核中第三方安全软件的运行方式,以降低类似CrowdStrike事件的风险。项目仍处早期,涉及API重设计、功能迁移等复杂工作,预计长期推进。