
美国政府缺席RSAC大会:一次“错失的机会”留下显著空白
2026年RSAC大会于3月23日至26日举行,但美国政府官员首次缺席。此前,因大会组织方任命前CISA局长Jen Easterly为CEO,特朗普政府取消了白宫、CISA、FBI及NSA官员的参会计划。多位前政府官员与行业领袖表示,此举是“错失的机会”和“非受迫性失误”,削弱了政府与私营部门在网络安全领域的合作与政策反馈机制。
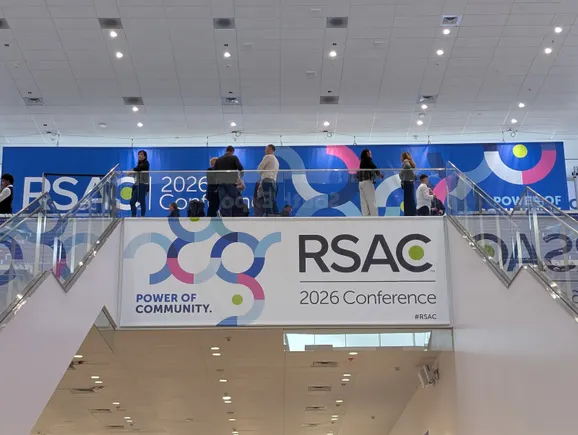
全球网络安全界刚刚结束了其年度最重要的聚会,会议期间围绕人工智能、软件漏洞及国家级黑客威胁等议题展开了密集讨论。然而,多年以来,美国政府首次缺席了这一盛会。
RSAC大会被广泛视为网络安全社区的首要活动之一。每年,科技公司、学术与智库研究人员、市场分析师以及独立安全顾问都会涌入旧金山Moscone中心三座庞大的建筑。该会议同样吸引着渴望了解网络安全未来走向的州与地方官员、外国政府及非营利组织。
随着网络安全威胁升至政策制定者议程的核心位置,美国政府近年来不断扩展其在RSAC大会的参与度。官员们曾在此预览新战略、征求计划中法规的反馈意见,并收集如何最好地保护关键网络的想法。然而,今年1月,在RSAC大会组织方任命前网络安全和基础设施安全局(CISA)局长Jen Easterly为新任CEO后,特朗普政府突然取消了白宫、CISA、联邦调查局(FBI)及国家安全局(NSA)官员出席今年会议的计划。本届大会于3月23日至26日举行。
政府领导层曾批评CISA在特朗普第一任期内的2020年与科技公司合作打击虚假信息的行为,尽管那发生在Easterly任职之前。
美国政府的退出,是对该大会的一次显著冷落——就在2024年,该会议还曾吸引两位内阁部长出席。在政府已从诸多对维护国家网络韧性至关重要的合作关系中退缩的背景下,政策制定者的缺席在旧金山引起了强烈反响。
在会前及会期内的交流中,超过六位前政府官员及关键行业合作伙伴表示,特朗普政府的缺席是一个错误。本届大会的主题是“社区的力量”。
“他们不来这里,是一个错失的机会,”医疗行业信息共享与分析中心(Health-ISAC)的总裁兼CEO Denise Anderson在大会小组讨论后对Cybersecurity Dive表示。
曾担任总统Barack Obama网络安全协调员的Michael Daniel则称之为“一次非受迫性失误”。
RSAC大会是“少数能够实时理解和塑造(技术)变革的场合之一,”前CISA高级顾问Lauren Zabierek表示,“因此,在这样一个重要时刻,缺席的影响尤为深远。”
向网络安全从业者学习
在有效的网络安全政策要求与非政府伙伴进行广泛深入接触的时代,RSAC大会因汇集了丰富的专业知识而独树一帜。据组织方统计,今年的大会吸引了超过43,000名与会者。
“RSAC期间,我们能在一间屋子里聚集的人员水平是独一无二的,”曾在白宫、CISA及国家标准与技术研究院(NIST)担任高级网络安全官员的Jeff Greene表示。“我认为美国没有哪个活动能吸引到如此多且更优秀的人,”现为咨询公司Civira Partners负责人的Greene补充道,“如果你关心政策、技术或运营方面的参与和更广泛视角的理解,这里依然是能进行最佳互动的地方。”
曾共同领导CISA“安全设计”(Secure by Design)项目的前CISA高级技术顾问Bob Lord表示,RSAC帮助政府官员对其推进的想法进行现实检验。“现实世界是复杂的,与如此多不同类型的利益相关者交谈,是挑战人们先入为主观念的好方法,”自1996年起便参加该会议的Lord说。作为CISA雇员,他表示,“我通过参加RSAC获得了巨大价值……我发现自己经常受到许多不同人士的挑战。”
众议院国土安全委员会网络小组委员会的民主党幕僚长Moira Bergin表示,RSAC台上及场边的许多对话,都涉及那些最终必然影响政府行动的新兴技术和社会挑战。“当你不在场聆听这些对话时,”她在小组讨论后告诉Cybersecurity Dive,“就会错过了解未来趋势的机会。”
多位前官员表示,该会议帮助他们制定了更好、更成功的政策。Lord表示,他发现听取软件供应商及其客户关于“安全设计”的不同细微观点“非常有帮助”。“所有这些都反馈到了我们的工作中。”
与Lord共同领导“安全设计”项目的Zabierek表示,该项目的行业承诺之所以成功,“很大程度上归功于会议所带来的可见性和实时互动。”
前CISA高级顾问兼策略师Allan Friedman表示,当他在政府推广软件物料清单(SBOM)——一种提高软件供应链透明度的数字成分清单——时,“RSAC周是一年中最有价值的几周之一”。“SBOM正是通过RSAC上反复的演示,在批评、建议和反馈中被锻造和锤炼出来的,”Friedman说。
该会议还曾帮助技术专家提醒美国政府注意一项国际出口管制制度将网络安全软件列入受限技术清单的危险。时任众议员Jim Langevin(罗德岛州民主党人)幕僚的Nick Leiserson表示,若非在RSAC及其他会议上的交流,“我们永远不会知道这个问题”。在了解情况后,Langevin和其他议员多次敦促白宫重新谈判相关条款。
更近期,总统Joe Biden的政府发现该会议是就关键基础设施领域新网络安全法规影响进行坦诚(尽管有时紧张)对话的场所。“我主持的一些圆桌会议和背景简报会气氛很激烈,因为行业并不总是喜欢我们的做法,但这正是做这些事的原因——倾听逆耳忠言,理解反对观点,”Greene说。“这让我们的政策变得更好,也确保了行业知道他们的声音被听到了,即使他们并不喜欢每一个结果。”
建立关系的机会
除了收集计划中政策的反馈,政府官员还利用RSAC来建立和加强他们日常依赖的关系。
“关于网络安全,一个有趣的特点是,与其他国家安全领域相比,你需要更多地依赖……那些代表整个国家采取防御行动的人是普通公民,”Leiserson说。“因此,与行业的接触至关重要。”
曾在Obama和Trump两届白宫担任高级网络安全职务的Grant Schneider表示,“原本需要数月零散研究才能完成的工作,(在RSAC)只需几天与供应商和全球思想领袖的直接接触即可完成。”他补充说,这个大型会议“是政府高管向行业传达我们期望的最有效方式。”
此外,会议场边的非正式聚会“可以在情况变得艰难时巩固你需要的关系,”Greene说。
国际盟友也会派代表参加会议,这意味着会议场边常常变成即兴的全球峰会——而这类活动,美国缺席将对其自身不利。
特朗普网络战略的未解之问
美国政府缺席RSAC大会,恰逢白宫发布总统Donald Trump的网络安全战略仅数周之后。该文件的简短和缺乏细节——以及其承诺将与“行业和学术界密切合作”——使得政府拒绝派人前往旧金山阐述该计划实际意义的行为更加引人注目。
白宫“表示他们需要为该战略充实内容,”Bergin说。“这里有很多专家,他们可以从中了解如何充实内容——什么是可行的,什么是不可行的,私营部门如何有效合作,什么样的合理指标可以说‘这类政策以这种方式降低了风险,并且是有价值的。’”
Health-ISAC的Anderson称政府的缺席是“又一次错失的合作机会”。“他们能来这里讨论该战略并听取‘行业观点’就太好了,”Anderson说,“目前该战略没有太多具体内容……它像是在真空中出台的。”
特朗普政府表示,在发布战略前已与行业团体进行了广泛接触。但兼任全国ISAC理事会主席的Anderson表示,“没有人真正理解它意味着什么,它将走向何方,或者他们能在此中扮演什么角色。”
身处风暴中心的Easterly
特朗普政府从未证实其阻止官员出席RSAC大会是因为组织方任命Easterly为CEO。但在该组织宣布聘用她的同一1月中旬当天,Nextgov报道称,政府高级官员正因此计划退出会议,几天之内,RSAC的日程上便不再列出CISA及其他机构的演讲者。
这种明显的报复行为“绝对令人担忧,”Leiserson说。
“政府发出的主要信号是,它继续允许琐碎的、主观的怨恨来驱动决策,”Daniel说。“这一决定只会通过限制洞察力和削减关系来损害美国政府自身。”
自离开CISA以来,Easterly一直小心避免与特朗普政府对抗。政府此前已在右翼反弹后,撤销了向其母校西点军校提供教席的既定邀请。在RSAC前接受Axios采访时,Easterly表示她希望政府“在未来几年”重返该会议,因为“你必须亲临现场才能建立”维持伙伴关系所需的信任。
或者,正如Leiserson所言,“合作的第一步是到场。”