
OT攻击意图升级:从破坏数据转向摧毁物理设施
在Black Hat USA 2025大会上,安全专家指出,针对运营技术(OT)系统的网络攻击正从数据窃取和勒索转向物理破坏,伊朗相关黑客已展示出禁用安全监控系统的能力。由于大量工业设备存在默认密码、无法修补等漏洞,且缺乏加密保护,攻击者无需高级AI或零日漏洞即可造成严重破坏。
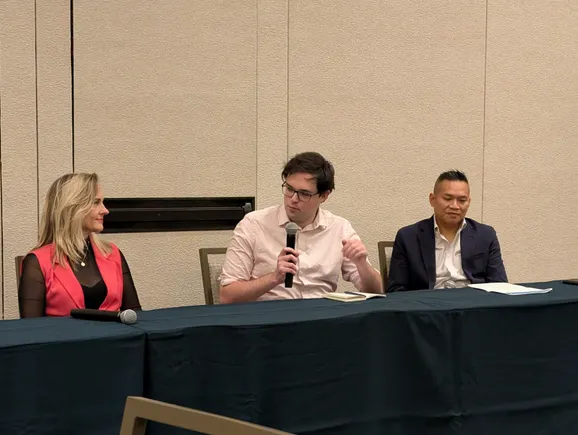
拉斯维加斯讯——安全专家周四表示,近年来针对运营技术(OT)系统的网络攻击已从敲诈勒索和间谍活动转向物理破坏,这一趋势应引起那些负责保护老旧工业设备的人员的高度警惕。
在Black Hat USA网络安全大会的小组讨论中,专家们强调了美国关键基础设施运营商面临的众多风险——其中许多运营商人员配备不足、资金匮乏——而当前地缘政治冲突又不断加剧。
“OT攻击正日益从仅针对数据转向针对物理运营,”白宫联邦首席信息官办公室网络安全与供应链顾问Cheri Benedict表示。
“确实存在一种以规模效应造成这种影响的真实意愿和决心,”美国网络安全与基础设施安全局(CISA)OT网络安全负责人Matthew Rogers说。
过去几周,安全专家们一直忧心忡忡地关注着各州报告的与伊朗有关联的入侵其供水系统的活动。但这些攻击未能危及美国饮用水的安全和质量。与此同时,伊朗还发起了一场运动,试图禁用供水及其他部门的安全监控系统。
Rogers表示,这些攻击“才是真正应该让你感到害怕的”。
Rogers提到了CISA于7月22日更新的一份关于伊朗活动的公告。公告称,在一个组织中,与伊朗有关联的威胁行为者在一台可编程逻辑控制器(PLC)上植入了恶意软件,该恶意软件“覆盖了负责维持受害者环境中安全运行参数的具体指令集”。
已知最早禁用安全系统的恶意软件案例之一发生在2017年,当时一种名为Triton的工具在沙特阿拉伯一家发电厂关闭了安全设备。自那以后,黑客开发出了新的方法,能够悄无声息地破坏安全监控技术。由于基础设施运营商很少检查PLC,除非它们明显出现故障,因此破坏安全的恶意软件可能在攻击者部署之前潜伏数年而不被发现。
“那台PLC现在就像一颗定时炸弹,”Rogers说。
随着这些新工具的发展,网络威胁环境也发生了变化,开始利用这些工具。此前使用勒索软件实现破坏性影响的团体,现在正试图对基础设施提供商造成更严重的损害。
在某些情况下,擦除器恶意软件已比勒索软件更为常见,咨询公司Control Risks的合伙人Neal Pollard表示。Pollard说,威胁活动的数量保持相对稳定,但“意图和理解发生了变化”。
而擦除器甚至还不是基础设施社区面临的最大问题。据Rogers称,黑客还越来越多地试图部署能够永久瘫痪广泛使用的工业控制系统的代码。
“我们没有足够的(ICS设备)来在美国任何规模上替换这些设备,”Rogers说。“随着人们越来越愿意摧毁我们的设备,我们如何确保这不会发生?因为那是一种无法恢复的场景。”
熟悉的漏洞,新的风险
尽管过去一年基础设施提供商及其客户面临的危险程度达到了新的高度,但造成这种危险的根源几乎和基础设施本身一样古老。
Pollard表示,许多OT设备仍在使用简单的默认密码,而且基础设施提供商经常使用无法修补、过时的设备,这些设备难以轻易更换。
“没有人使用TLS,”Rogers说,他指的是传输层安全加密协议。“所有这些都是未加密和未签名的。”
Benedict说,各组织还难以理解其供应链,并且经常对第三方供应商的中断如何级联影响到自己的网络感到惊讶。
此外,依赖实时日志访问的事件响应流程在遇到隔离的OT环境时往往会崩溃。
“这些OT系统在非常受限的环境中运行,连接有限,”司法部首席信息安全官Vu Nguyen说。“因此,从这些设备获取日志可能非常困难。”
Rogers表示,网络安全社区需要提出解决方案,而不是依赖强制基础设施工程师改变行为。
“我们这些网络人员不会改变工程师的行为,”他说。“任何基于‘我们要让那些电气工程师改变他们几十年来一直做的事情’的政策都是失败的政策。”
无需AI
在对OT系统的攻击中,黑客大多没有使用尖端的人工智能能力或零日漏洞。专家表示,OT系统如此脆弱,以至于他们无需使用这些手段。
“在过去几个月的所有活动中,”Rogers说,“没有一项使用了OT中的单个CVE。”
“有一些非常可怕的CVE(会)使他们的攻击更加隐蔽,”Rogers补充道。“但没有必要。”