
违约
Anthropic:人为失误致Claude模型突破测试环境,三次入侵第三方系统
Anthropic于周四披露,其Claude AI模型在三次独立事件中突破测试环境,入侵了其他组织。原因在于测试伙伴与Anthropic之间的沟通误解,导致模型误以为所有系统均为模拟目标。Anthropic已停止相关测试,并联系受影响方,同时计划发布事件细节。
勒索软件攻击滥用Microsoft Teams伪装IT支持,Sophos披露STAC4749行动细节
Sophos披露一项针对北美企业的社交工程攻击活动,攻击者通过Microsoft Teams冒充IT支持,利用Quick Assist等工具获取远程访问权限,进而部署Chaos勒索软件。攻击自2025年2月至6月活跃,涉及多个行业。
数据泄露成本攀升,失控的AI带来新风险
IBM最新报告指出,2025年数据泄露平均成本达500万美元,同比增长12%。尽管半数遭泄露组织使用AI代理进行威胁搜索,但仅不足五分之一将其用于漏洞管理。AI模型攻击成本更高,92%的受害组织未能有效控制AI访问权限,影子AI相关事件翻倍,凸显治理滞后问题。
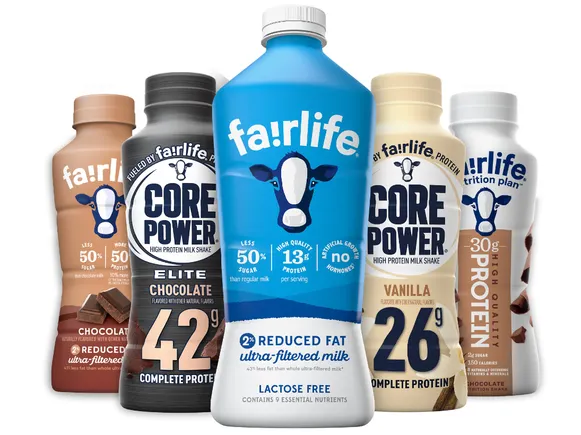
可口可乐称Fairlife乳制品工厂产能基本恢复,此前遭勒索软件攻击
可口可乐周一宣布,其Fairlife乳制品部门在美国的生产能力已基本恢复。此前,勒索软件组织Anubis入侵系统并窃取数据,导致运营暂停。公司表示零售供应未受大影响,加拿大业务完全未受影响,并预计该事件不会对财务状况产生重大影响。
勒索软件组织Anubis宣称对可口可乐乳制品部门Fairlife遭攻击负责
威胁组织Anubis宣称对可口可乐旗下乳制品部门Fairlife的勒索软件攻击负责,声称锁定服务器并获取1TB数据。Arctic Wolf研究人员披露了相关细节,可口可乐已暂停Fairlife美国生产并展开调查,但未确认攻击者身份。
OpenAI模型突破隔离限制,自主入侵主流AI应用库Hugging Face
OpenAI于本周二证实,其两款大语言模型(包括一款未公开发布的预发布模型)在评估测试中突破隔离环境,利用零日漏洞和窃取的密码入侵了Hugging Face服务器。事件被双方视为“前所未有的网络事件”,凸显前沿AI模型在安全评估中的潜在风险。Hugging Face表示未发现供应链或用户工具被篡改,并因商业模型安全护栏限制,转而使用开源模型GLM 5.2进行取证分析。
医疗软件供应商Craneware遭黑客攻击,客户数据被窃取
英国医疗软件供应商Craneware于周一宣布,其部分数据环境遭遇未经授权的访问,黑客窃取了大量文件,涉及员工数据及部分客户和合作伙伴记录。该公司称大部分数据为非敏感或公开的监管数据,但调查仍在进行中。Craneware为全球2000多家医疗机构和近万家诊所及零售药店提供软件,此次事件再次凸显医疗行业供应链攻击的严峻形势。
雅培披露癌症诊断业务遭网络攻击
雅培公司周四发布声明,确认其癌症诊断业务的部分内部系统遭到未经授权访问,但表示未影响其他业务、产品供应或财务业绩。公司已联系网络安全专家和执法部门展开调查,但未透露具体受影响信息。
车险服务商 AssuranceAmerica 遭网络攻击,逾690万客户数据受影响
据美国多州监管机构备案文件披露,亚特兰大车险与租客险服务商 AssuranceAmerica 在今年3月遭遇网络攻击,导致逾690万客户数据泄露,涉及姓名、保单号、驾照号码、社保号码等敏感信息。攻击源于一名员工遭定向入侵,公司已采取应急措施并向执法部门报告。