
可口可乐称Fairlife乳制品工厂产能基本恢复,此前遭勒索软件攻击
可口可乐周一宣布,其Fairlife乳制品部门在美国的生产能力已基本恢复。此前,勒索软件组织Anubis入侵系统并窃取数据,导致运营暂停。公司表示零售供应未受大影响,加拿大业务完全未受影响,并预计该事件不会对财务状况产生重大影响。
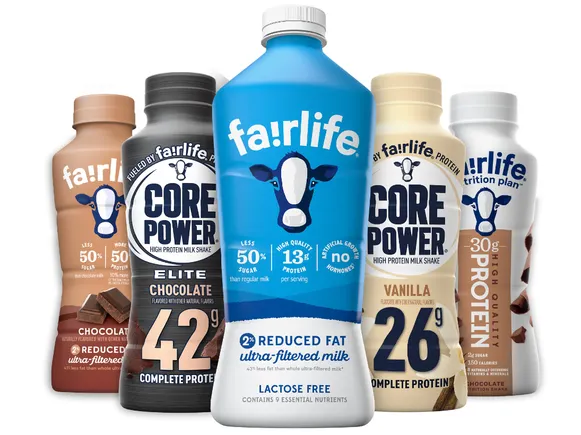
可口可乐公司周一表示,其在美国的Fairlife乳制品工厂在月初遭受勒索软件攻击后,生产已基本恢复。
此前,由于黑客入侵部分系统并窃取数据,公司暂停了Fairlife的运营。Fairlife主要生产超滤、无乳糖牛奶,以及蛋白质和营养奶昔。
事件时间线有限
一个名为Anubis的勒索软件即服务组织声称对此次攻击负责。据Arctic Wolf的研究人员称,黑客声称锁定了Fairlife的服务器,并窃取了多达1TB的数据。Anubis威胁称,如果其要求未得到满足,将泄露信息,但勒索金额的具体细节未被披露。
Arctic Wolf表示,Anubis此前曾通过使用窃取的凭据或利用关键漏洞(包括被追踪为CVE-2025-5777的CitrixBleed2)进入目标站点。
据Sophos的研究人员称,Anubis采用三种联盟模式运营:传统勒索软件即服务、仅窃取数据的勒索,以及访问权限变现。
可口可乐虽承认攻击与勒索软件有关,但未说明如何恢复生产,也未提供黑客如何进入Fairlife系统的细节。
可口可乐表示,由于现有库存充足,Fairlife牛奶产品的零售供应基本未受影响。公司还称,Fairlife的加拿大业务完全未受影响。
公司认为,此次攻击不会对其财务状况或经营业绩产生重大影响。Fairlife是可口可乐的重要业务,自2022年起年收入超过10亿美元。该乳制品部门在美国拥有四个生产基地。
今年早些时候,可口可乐宣布投资6.5亿美元扩建其位于密歇根州库珀斯维尔的工厂。公司还计划在纽约州韦伯斯特开设一座74.5万平方英尺的设施。
这家饮料巨头表示,仍在努力全面恢复所有受影响的系统和运营。