
策略
勒索软件受害者在事件响应后仍留有可利用漏洞
Black Kite报告指出,43%的受害组织仍有至少一个未修补的关键漏洞,31%存在CISA已知被利用漏洞,59%未正确配置DMARC,32%的DKIM记录配置错误。攻击者利用AI提升攻击能力,制造业连续四年成为最受害行业。
AI基础设施中的隐秘问题:为何MCP安全始于机密管理
AI代理正从代码辅助转向直接操作生产系统,MCP服务器成为新的安全边界。然而,许多组织仍依赖静态凭证和宽泛权限,忽视了AI交互背后的凭证风险。本文分析MCP如何改变基础设施安全模型,AI工作流带来的机密泄露新途径,并提出将AI代理视为特权身份、采用动态凭证和最小权限等治理实践。
审计揭示美国航空网络安全监管存在漏洞与战略缺失
美国政府问责局(GAO)发布审计报告,指出美国航空系统网络安全防护存在重大缺陷:FAA仅部分落实网络安全战略目标,TSA未能明确自身网络安全职责。报告建议相关机构加快整改,并设定了具体时间表。
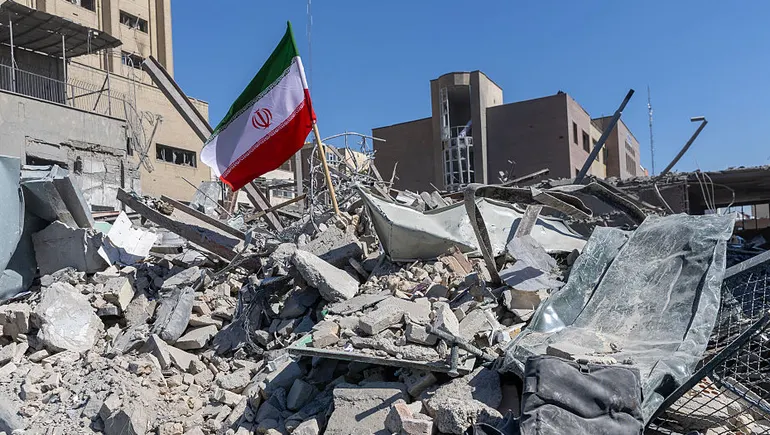
伊朗关联行为体借助人工智能强化网络攻击能力
Recorded Future于周四发布报告,揭示伊朗关联行为体正将人工智能融入网络与信息战,涵盖恶意软件开发、工控系统侦察等领域。虽无全自主模型迹象,但AI显著缩短了意图到行动的距离。报告列举MuddyWater、Ababil of Minab等组织的具体案例,并指出伊朗与中俄合作以弥补自身局限。
AI在网络安全防御中的应用激增,治理短板凸显
SANS研究所7月13日发布的报告指出,企业安全团队对AI的采用率在一年内从50%跃升至78%,但治理政策明显滞后。40%的安全从业者表示其组织没有正式的AI采用政策,超过60%的从业者无法掌握AI模型的使用情况及数据暴露风险。报告作者Matt Bromiley指出,安全领导者与一线从业者之间存在14个百分点的认知差距,凸显治理落地的现实困境。
医疗行业持续面临供应链安全与身份管理挑战
网络安全公司Fortified Health Security发布年中报告指出,医疗行业正被日益增长的网络威胁压垮,2026年上半年风险修复率从上年同期的23%骤降至6%,供应链安全与身份管理成为两大顽疾。
当网络犯罪的速度超越情报源:安全运营需要直面互联网的实时性
在安全调查中,分析师常需在多个工具间切换以拼凑攻击者基础设施的真相,但攻击者的自动化与AI降低了规模化成本,使基础设施变化速度远超传统情报管道。本文主张安全团队应直接向互联网本身提问,通过实时数据、API和AI工作流,将外部上下文融入安全运营体系,以应对日益加快的威胁节奏。
CISA披露GitHub泄露事件细节:承包商违规上传致云访问密钥外泄
CISA于周四发布报告,披露其承包商因在个人GitHub仓库中上传包含管理员凭据及AWS访问密钥的构建与部署代码,导致敏感信息泄露。事件由独立记者Brian Krebs于5月中旬曝光,CISA随即采取应急措施,确认无授权使用或数据暴露,并承诺加强密钥管理与报告渠道建设。
AI驱动网络现代化引发安全隐忧:攻击面扩大与可见性受限成焦点
思科近期报告指出,随着AI应用对企业网络基础设施提出更高要求,IT高管对由此引发的网络安全后果深感忧虑。受访者将安全复杂性视为AI驱动网络需求带来的最大挑战,并认为安全顾虑是AI规模化的直接障碍。报告基于2026年3月至4月对全球3472名CIO及技术领袖的调查,揭示了攻击面扩大、影子AI、策略执行不一致及可见性受限等关键问题。