
深度探索
来自我们记者的行业洞察
2026年网络安全五大趋势前瞻
2025年,网络安全行业面临历史性压力:AI工具重塑工作方式的同时带来新型风险,网络犯罪手段不断升级。展望2026年,AI治理与护栏、监管政策调整、网络保险新阶段、CVE项目危机后的修补挑战以及运营韧性将成为五大核心趋势。本文基于行业专家访谈与最新报告,深度解析这些趋势对企业的具体影响。
感恩节假期开启安全团队高风险警戒期
感恩节周末开启假日季,零售业进入关键期,安全团队面临勒索软件等威胁加剧的挑战。报告显示过去12个月超半数勒索攻击发生在假日或周末,约八成企业在此期间减员50%以上。专家建议全年保持稳健的网络安全实践。
社会工程学跃升为初始入侵首选手段:AI 加持下的新型攻击趋势
根据 Palo Alto Networks 于7月发布的报告,2024年5月至2025年5月期间,社会工程学成为其应急响应案例中最主要的初始访问向量,占36%。其中三分之二的攻击瞄准特权账户或高管账户。攻击者借助深度伪造、AI语音克隆等工具,冒充高管或员工,绕过传统安全防护。典型案例包括英国零售商 Co-op 因员工被冒充而损失2.75亿美元,以及 Workday 遭遇的 IT 和 HR 冒充攻击。专家指出,微软禁用宏等措施促使攻击者转向更复杂的手法,如 ClickFix 技术。报告建议企业采用抗钓鱼的多因素认证和带外验证等方法加强防护。
安全意识培训为何失效?——基于十余年研究的审视与改进路径
一项针对2008年以来十余项研究及元分析的综述显示,常见的网络安全培训方法并未显著降低人们遭受网络钓鱼攻击的概率,某些情况下反而增加了脆弱性。研究质疑强制性培训的价值,批评对测试失败者的补救教学,并指出早期研究的方法论缺陷。专家建议,培训应转向行为科学、习惯塑造与持续反馈,而非单纯的知识灌输。
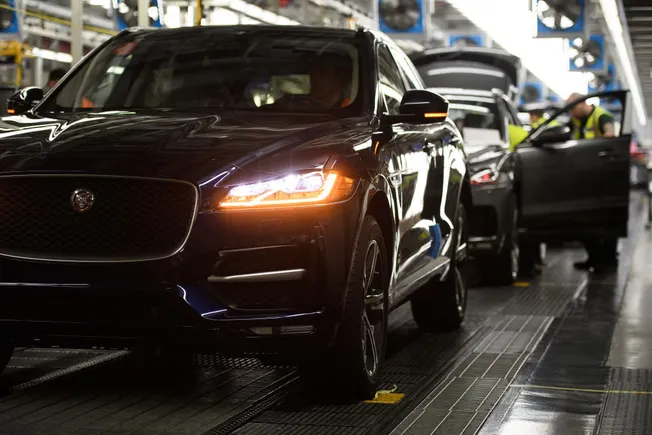
汽车业面临历史性网络安全威胁,业务连续性遭遇严峻考验
近年来,网络安全专家持续警告关键工业部门可能遭受灾难性网络攻击,如今这些警告已变为现实。汽车业因依赖物联网、无线连接和AI技术,成为最具破坏性攻击的受害者之一。从CDK Global到捷豹路虎,攻击导致生产中断数周、供应链瘫痪。专家呼吁行业转变思维,将网络安全视为灾难准备而非单纯预防。
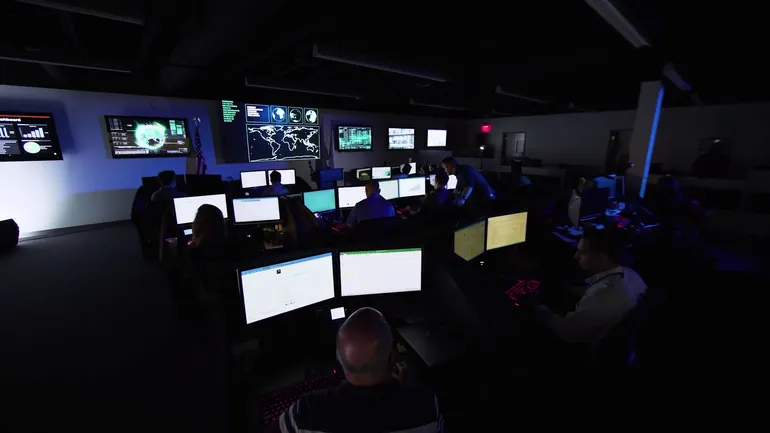
联邦拨款终止迫使众多州及地方政府退出网络协作组织
美国联邦政府终止对MS-ISAC的资助,导致三分之二的州和数千个地方政府退出该网络协作组织,引发对关键基础设施安全风险的担忧。
零售业如何联手抵御网络犯罪:从Scattered Spider攻击看行业协作
今年早些时候,Scattered Spider黑客组织入侵多家美国大型零售商及供应商网络,检验了零售业间低调的网络安全协作机制。零售与酒店信息共享与分析中心(RH-ISAC)在协调行业响应中发挥关键作用。本文基于对RH-ISAC首席安全官Pam Lindemoen等人的采访,剖析该行业如何通过共享情报、策略与资源,应对针对“人性弱点”的攻击,并探讨其面临的挑战与取得的进展。
AI与政治转向如何拖累开源软件安全进程
2021年Log4Shell漏洞促使美国政府和科技巨头承诺加强开源软件安全,但近四年后,进展受挫:生成式AI分散企业资源,特朗普政府削减CISA投入,专家离职,承诺资金未完全兑现。尽管有Sigstore、Scorecard等工具和欧盟新法规推动,开源安全仍面临依赖风险、维护者过载等未解问题。
食品与农业领域新ISAC:助力企业抵御网络攻击
随着政府支持的黑客将目标对准食品与农业企业,该行业新成立的网络合作组织——食品与农业信息共享与分析中心(Food and Agriculture ISAC)正加速发展。本文梳理其成立背景、运作模式、与CISA及USDA的合作关系,并分析行业面临的独特网络安全风险。