
汽车业面临历史性网络安全威胁,业务连续性遭遇严峻考验
近年来,网络安全专家持续警告关键工业部门可能遭受灾难性网络攻击,如今这些警告已变为现实。汽车业因依赖物联网、无线连接和AI技术,成为最具破坏性攻击的受害者之一。从CDK Global到捷豹路虎,攻击导致生产中断数周、供应链瘫痪。专家呼吁行业转变思维,将网络安全视为灾难准备而非单纯预防。
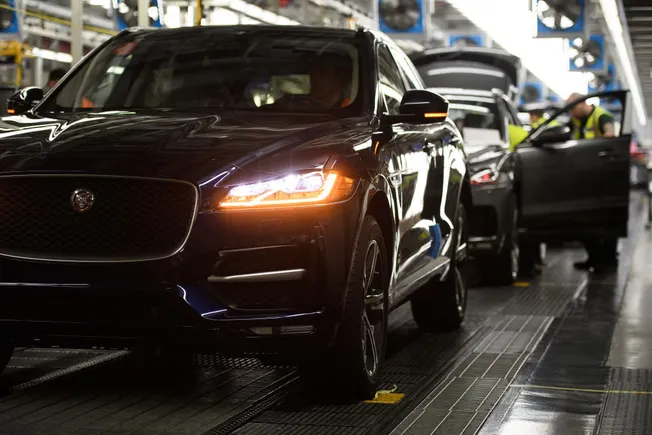
近年来,网络安全专家持续发出警告:关键工业部门若遭高级勒索软件或国家背景威胁组织攻击,可能面临灾难性后果。如今,这些警告已不再是假设性情景,而是越来越多地在现实中上演——大型工业供应商的生产能力停滞数周,供应链陷入瘫痪。
汽车业高度依赖物联网技术和无线连接,并日益基于人工智能构建,近期经历了一系列最具破坏性的攻击。
“现代网络威胁的现实,尤其是关键基础设施和制造业领域,要求思维模式的根本转变,”谷歌云旗下Mandiant的OT安全全球实践负责人Paul Shaver表示,“我们不能再将其视为纯粹的预防游戏,而应将其作为灾难准备来对待。”
全球汽车业已成为各类威胁组织复杂攻击的首要目标,Palo Alto Networks Unit 42高级首席研究员Matt Brady指出。
“汽车业极易受影响,因其对停机的容忍度极低,后果也极为严重,”Brady对Cybersecurity Dive表示,并列举了“立即的、长期(数周至数月)的生产停工、惊人的长期财务损失,甚至潜在的监管罚款和信用评级下调。”
近年来,汽车业经历了一系列中断关键供应链的攻击。
2024年6月,针对CDK Global的攻击导致其系统大面积中断。该公司为美国超过15,000家经销商提供管理软件,事件影响了销售、库存、客户关系管理及车辆维修能力。
同年,Rockwell Automation的一份报告显示,汽车制造商将网络风险列为最关心的外部问题。
“从网络安全责任的角度看,新型量产车中常用的数字元素并非设计安全,缺乏甚至基本的基础安全控制,这令人担忧,”Rockwell Automation网络与安全解决方案顾问Chad Humphries表示。
他补充说,OEM对联网汽车体验的高度重视加剧了这一风险。
在拜登政府任内最后一次重大网络相关行动中,美国商务部于今年1月发布最终规则,禁止销售来自俄罗斯和中国的联网汽车及相关软硬件。政府引用了对Volt Typhoon等国家关联黑客组织(其一直以关键基础设施系统为目标进行破坏性攻击)的担忧,以及对客户数据大规模监控的顾虑。
这些汽车软件限制将从2027年车型开始生效,硬件限制则从2030年车型开始实施。
特朗普政府也在密切关注汽车业的安全问题,包括转向和制动等关键系统的安全性,以及现代车辆中日益增长的软件定义功能。
“虽然这些趋势支持重要的安全功能并满足消费者需求,但它们也为恶意行为者提供了造成伤害的潜在可能,”美国国家公路交通安全管理局首席法律顾问Peter Simshauser在9月的汽车信息共享与分析中心会议上发表主题演讲时表示。
与此同时,近几周针对汽车制造商的一波网络相关中断事件,引发了该行业是否正被威胁组织特别针对的疑问。
关键行业
捷豹路虎(JLR)攻击是一个鲜明的例子,展示了一次成功的黑客攻击如何对第三方供应商、区域经济甚至国际供应链造成灾难性的下游影响。
根据英国商业和贸易部的数据,JLR在其本国拥有超过34,000名员工,被认为是英国最大的出口商和雇主之一。该公司还拥有英国汽车业最大的供应链之一,涉及超过120,000名工人。
在2025财年,JLR报告年收入为390亿美元(290亿英镑),售出近429,000辆车,根据公司年报。
JLR未具体说明黑客如何进入其系统,但安全研究人员表示,在攻击发生前的几个月里,这家汽车制造商一直在应对重大网络风险问题。与许多现代汽车制造商一样,JLR近年来进行了重大技术升级,以实现更智能、更快、更高效的生产。
公司于2023年与Tata Technologies合作,提供端到端企业资源规划软件,并改造其物流和供应链。根据协议,SAP S4 HANA被集成到公司现有软件中。
Onapsis的研究人员指出,威胁组织ShinyHunters在8月泄露了与SAP漏洞相关的利用代码,该漏洞今年被用于一系列攻击;Sophos的研究人员此前告诉Cybersecurity Dive,一个与Scattered Spider、Lapsus$和ShinyHunters有关联的组织声称对JLR攻击负责。
3月,Hudson Rock的研究人员表示,JLR成为使用信息窃取恶意软件的攻击目标。该事件与名为Hellcat的勒索软件组织有关。
供应链中断
JLR网络攻击对汽车生产产生了直接影响,公司上周警告称,第二财季零售额同比下降17%,至85,495辆。
批发量更糟,截至9月30日的季度同比下降24%,至66,165辆。
JLR的一位关键供应商告诉Cybersecurity Dive,一旦JLR在攻击后被迫停产,该公司继续生产手头库存,直到基本耗尽。
“起初你可以继续用库存生产,但维持不了多久,”这位不愿透露姓名的供应商告诉Cybersecurity Dive,“所以情况持续越久,就越困难。”
Vertu Motors plc是英国领先的汽车经销商,拥有191个地点,其六个月收益报告警告称,JLR攻击将对其2026财年收益产生730万美元(550万英镑)的影响,具体取决于恢复时间。Vertu有10个销售JLR车辆的网点,表示计划根据涵盖第三方中断的业务中断保险提出索赔。
“我们将在未来几个月向股东明确更新网络攻击的影响,以及任何保险索赔潜在收益的影响,”Vertu Motors首席执行官Robert Forrester在电话会议上对分析师表示。
在访问公司及关键供应商后,英国商业和贸易部9月表示,将支持20亿美元(15亿英镑)的贷款担保,以帮助恢复JLR的供应链。据报道,公司曾与保险经纪公司Lockton洽谈,但未能在攻击前获得网络保险,据The Insurer报道。
JLR上周迈出全面恢复的第一步,在其位于英国西米德兰兹地区的电动推进制造中心和电池组装中心分阶段重启两项主要业务。其他关键设施也重新启动,包括冲压业务、车身和喷漆车间,以及向其他制造基地发送汽车零部件的物流运营中心。
然而,分析师警告称,从如此重大的网络攻击中恢复仍充满安全风险,因为黑客已长时间访问JLR系统。
“他们现在最可能处理的问题是,在坏人进入我们环境之前,我们能恢复到什么程度,”Plante Moran合伙人Mike Lipinski表示。Plante Moran是一家提供风险管理等咨询服务的会计、咨询和财富管理公司。
然而,穆迪警告称,网络攻击可能对JLR产生重大财务影响,并将公司展望下调至负面。该机构现在预测,JLR 2026财年收入可能下降14%,至不到250亿英镑(333亿美元)。
Bridgestone Americas网络攻击
Bridgestone Americas是日本轮胎制造商Bridgestone Corp.的美国子公司,9月初成为另一起事件的攻击目标。攻击导致其在美国、加拿大和拉丁美洲的多个工厂停产。该公司在该地区运营超过50个站点,雇佣超过55,000人。
公司周四表示,已“成功将受影响的工厂重新连接到网络”。“我们正积极努力将这些工厂的生产恢复到事件前水平,”一位发言人告诉Cybersecurity Dive。
网络攻击迫使Bridgestone使用进口货物来帮助填补积压订单,彭博社报道,并将对公司下半年产生影响。
首席执行官Shuichi Ishibashi上周就关税、攻击及其他问题与彭博社进行了交流。他告诉该媒体,Bridgestone Americas正密切监控生产重启,以防范网络攻击引发的任何安全和安保问题。Bridgestone计划于11月公布收益,公司维持全年指引,据彭博社报道。
Stellantis N.V.近几周也受到支持其北美业务的第三方客户服务中心网络入侵的影响。据Sophos研究人员称,与ShinyHunters相关的黑客声称获取了超过1800万条记录。
Stellantis表示,入侵仅限于客户联系数据的暴露,没有敏感财务数据被盗。
英国优先考虑网络韧性
对JLR的网络攻击,加上此前针对Marks & Spencer和Coop Group的勒索软件事件,促使英国当局采取果断行动。英国国家网络安全中心(NCSC)周二发布第九次年度评估,显示创纪录的204起“国家级重大”网络攻击,其中18起被定性为“高度重大”。
NCSC首席执行官Richard Horne在周一报告演示中警告,企业必须在最高公司领导层承担管理网络风险的责任。他表示,企业还必须制定维持运营的计划。
“每位领导者,无论你是厨房餐桌前的一个人,还是数千人的老板,都必须有防御犯罪网络攻击的计划,”Horne说,“而且……必须有连续性计划。”
Horne和其他英国官员还致信企业CEO,敦促他们采取直接行动,将网络韧性作为董事会层面的优先事项。在9月于华盛顿特区举行的Billington网络安全峰会上,Horne曾表示,鉴于一系列高调破坏性攻击,英国当局计划将新重点放在业务韧性上。