
深度探索
来自我们记者的行业洞察
医疗行业网络安全告急:385M患者记录泄露,专家呼吁强化防御
医疗行业因电子记录和数字服务普及而面临更多网络攻击风险。联邦数据显示,2010至2022年已有3.85亿份患者记录暴露。专家呼吁企业强化安全,并敦促监管者提高标准。
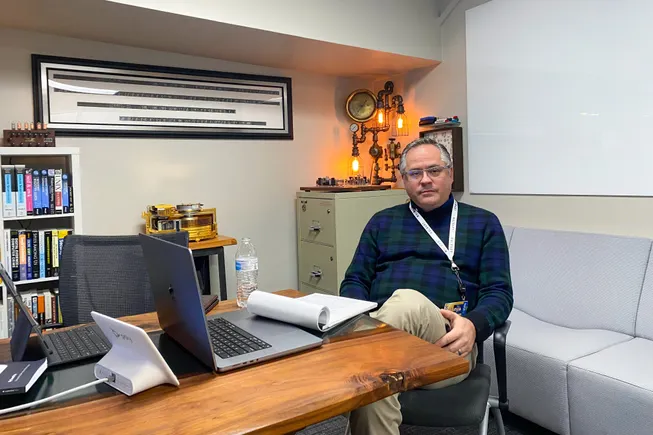
深入沃尔玛安全运营一线:规模、信任与防御之道
在沃尔玛总部本顿维尔,一场精心安排的对话揭开了其安全运营的冰山一角。从日均处理六万亿数据点的安全运营中心,到配备洁净室与X射线技术的取证实验室,再到每月拦截85亿恶意机器人的防御体系,沃尔玛正以罕见的规模与制度化投入,践行“成为全球最受信任的零售商”的承诺。本文基于现场探访与多位高管的访谈,剖析其安全战略的独特之处。
AWS在网络安全对话中处于何种位置?
AWS在云市场占据主导地位,但在网络安全社区的声音却不如微软和谷歌响亮。尽管AWS在安全能力上并不逊色,其共享责任模型和以客户为中心的信息披露方式,使其在安全思想领导力上显得保守。多位分析师指出,这种低调可能源于商业策略,而非安全投入不足。
CommonSpirit勒索软件攻击之后:医疗并购为何成为“巨大”网络安全风险
CommonSpirit Health本月遭勒索软件攻击,引发对医疗行业并购整合期网络安全风险的关注。专家指出,并购中的系统整合、供应链薄弱及高管注意力分散,使医疗机构更易成为攻击目标。FBI亦曾警告,勒索软件团伙倾向在重大财务事件期间发动攻击。
医疗器械软件物料清单迎来拐点:透视设备“引擎盖”下的安全挑战
软件物料清单(SBOM)作为提升医疗器械网络安全的工具,在拜登行政令及NTIA倡议推动下进入关键发展阶段。FDA计划将SBOM纳入上市前提交要求,并探索更广泛的网络安全物料清单(CBOM)。然而,行业对信息泄露风险及实施负担存在担忧,NTIA与AdvaMed就访问控制与标准统一展开博弈。
微软在威胁攻击下重塑定位,力推网络安全守护者形象
新冠疫情为微软带来商业云收入34%的增长,但SolarWinds等攻击事件也使其安全能力备受考验。微软通过产品整合、收购Rubrik等公司、投入200亿美元强化安全,并任命Charlie Bell领导新安全部门,力图在远程办公时代巩固其端到端安全解决方案的定位。
老旧医疗设备与日益增长的网络威胁:医疗网络安全“完美风暴”正在形成
随着勒索软件攻击日益复杂,医疗机构面临的最大网络安全挑战之一,是如何防御老旧医疗设备免受新型网络威胁。这些设备多在设计之初未考虑网络安全,且运行着已停止支持的操作系统,难以修补。
四类技术工具助力新冠疫苗供应链防范欺诈、假冒与网络攻击
Moderna、辉瑞及强生疫苗已获FDA紧急使用授权,阿斯利康亦计划提交审查。多疫苗、多供应链的全球分发带来前所未有的复杂性,也催生了针对疫苗研究与流通环节的网络攻击与假冒风险。行业专家指出,零信任策略、实时可见性追踪、分布式账本及数字认证与序列化,是当前防范风险的四类关键技术工具。