
AppViewX 夏季版本为 CLM 团队引入后量子迁移与 AI 代理支持
AppViewX 于 2026 年 7 月 22 日宣布支持混合复合后量子密码(PQC)证书,并推出 AppViewX MCP 服务器,以帮助企业在 AI 与量子时代实现证书生命周期管理的现代化。
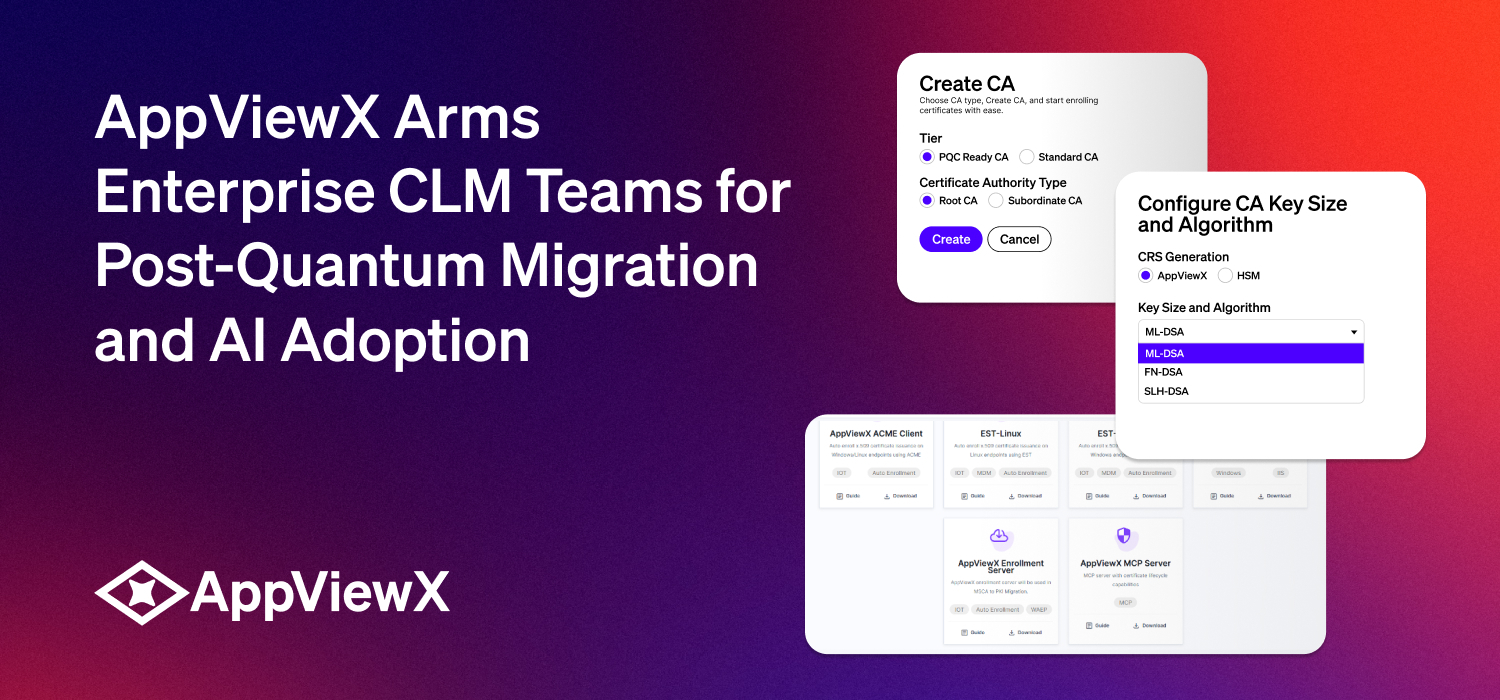

纽约,2026 年 7 月 22 日 — 面向 AI 与量子企业构建的领先机器与代理身份安全公司 AppViewX 今日宣布支持混合复合后量子密码(PQC)证书,并推出 AppViewX 模型上下文协议(MCP)服务器。
混合复合 PQC 证书通过将经典算法与后量子算法结合在同一张证书中,使组织能够在今天即采用量子安全加密——在无需完全切换的前提下实现分阶段过渡,从而保护现有基础设施。
AppViewX MCP 服务器使 AI 代理能够安全地发现、签发、续期和管理证书——同时沿用安全团队已依赖的同一套治理、权限与审计控制。该服务器基于开放的模型上下文协议标准构建,为自主证书生命周期管理提供安全基础,将证书智能直接集成到基于 AI 的工具与平台中,且不削弱现有策略执行或可审计性。
AI 代理正成为企业基础设施的一部分,加速了机器身份的扩张——目前机器身份与人类身份的比例已达 144 比 1。与此同时,各组织正在为向后量子密码的过渡做准备——这一优先事项最近因白宫发布关于保护国家免受高级密码攻击的 第 14412 号行政命令 而得到进一步强化,并正在将 CLM 项目与 47 天证书生命周期对齐。
“AI 与后量子密码正在同时重塑企业安全格局,组织需要对两者做好准备,”AppViewX 首席执行官 Archit Lohokare 表示。“混合 PQC 证书帮助客户在不干扰现有环境的前提下实现后量子就绪。而随着基于代理的身份嵌入企业 IT 架构,AppViewX MCP 服务器使 AI 代理能够自主地大规模发现、续期和管理证书。这些创新共同推动了我们愿景的实现——为客户提供一条切实可行的路径,在 AI 与量子时代实现证书生命周期管理的现代化。”
新功能详情:
混合复合 PQC 证书——通过将经典算法(RSA 或 ECC)与 ML-DSA 后量子算法结合在同一张证书中,使组织能够在无需干扰现有环境的情况下启动后量子迁移。具体包括:
- 支持范围覆盖 AppViewX PKI 层级中的根证书、中间证书和终端实体证书,同时保持与遗留应用的兼容性
- 可在 Active Directory 证书服务(AD CS)迁移期间启用 PQC,通过单一举措加速 PKI 现代化与加密敏捷性
- 帮助组织为 CA/Browser Forum 向 47 天证书生命周期的过渡做好准备,同时基于 CMDB 增强的风险评估根据业务影响确定迁移工作的优先级
AppViewX MCP 服务器将证书生命周期操作暴露为结构化、可调用的操作,供基于任何主流代理框架构建的 AI 代理实时调用。具体包括:
- 由 AI 发起的证书请求与续期,由代理检测到的到期或策略事件触发
- 跨分布式环境的证书自动发现与清单管理
- 在 API 层强制执行的合规签发工作流,保持安全治理
- 对每个代理发起操作进行可审计日志记录,以满足合规与问责要求
这些新功能建立在已被验证的客户成功之上。近期一份客户案例研究展示了 AppViewX 如何帮助一家企业在多年手动流程和证书相关中断之后实现证书生命周期管理的现代化,为该组织向 47 天证书生命周期 的过渡做好准备。
“AI 代理正在扩大密码攻击面,而恰在此时,这一攻击面需要具备量子抗性,”AppViewX 首席产品官 Paul Trulove 表示。“大多数组织将这些视为独立挑战,但它们正走向碰撞——其改变安全格局的速度令多数组织措手不及。AppViewX 正将这些挑战汇聚到一个平台上——为安全团队提供单一路线图。我们的 2026 夏季版本通过内置混合 PQC 证书支持和 MCP 连接的 CLM 自动化兑现了这一承诺。”
阅读完整产品发布内容请点击 此处。
AppViewX 是面向 AI 与量子企业构建的领先机器与代理身份安全公司,集发现、自动化、控制与智能于一体。AVX 平台通过提供对每台机器和每个 AI 代理身份的完整可见性与治理,自动化其生命周期、控制其访问并确保合规,帮助企业降低风险——以业务所需的速度运行。
AppViewX 受到金融服务、医疗保健和技术领域全球企业的信赖,被 IDC MarketScape 评为证书生命周期管理领域的领导者,并在 KuppingerCole 的非人类身份管理领导力罗盘中获得认可。如需了解更多信息,请访问 appviewx.com。