
策略
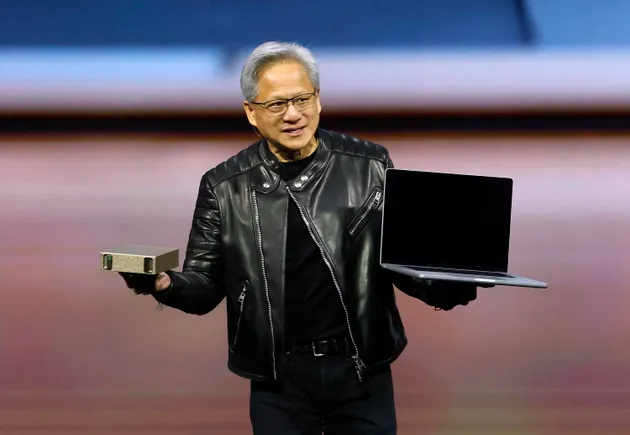
英伟达129亿美元收购Hugging Face:企业级AI部署或迎安全与评估能力升级
英伟达确认以129亿美元收购开源AI平台Hugging Face,这是其继收购Groq资产后的第二大交易。此举旨在扩大开发者社区,并强化其在AI操作系统领域的布局。分析师指出,交易可能为Hugging Face带来更多安全资源,提升企业CIO所依赖的可靠性和模型评估能力,但短期内对企业成本影响不大,长期需关注议价能力变化。
安全策略滞后于混合云时代,企业面临应用中断与审计风险
云安全联盟8月发布的报告指出,安全策略配置错误正引发应用中断、审计失败等问题。调查显示,约三分之二的企业在过去12个月中经历过因安全策略配置错误导致的业务关键应用中断,92%的受访者表示难以全面掌握云环境中的安全策略。报告建议企业实现统一可见性、自动化策略变更并持续评估合规性。
思科安全收入增长14%,代理式AI扩大网络威胁格局
思科2026财年第四季度业绩显示,安全收入增长14%至22亿美元,总收入为173亿美元。首席执行官查克·罗宾斯将增长归因于代理式AI扩大了威胁格局,而IBM和Incode的行业数据则凸显了AI驱动的攻击和欺诈日益增多。
地下论坛提供人工智能驱动的黑客工具,Trellix报告发现
Trellix的一份新报告揭示了地下论坛上人工智能驱动的黑客工具市场,包括攻击规划服务、规避工具和不受限制的人工智能模型。这些发现凸显了人工智能如何将高级威胁能力商品化。
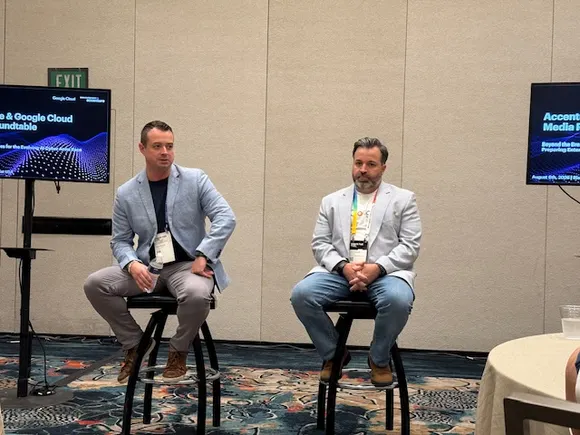
黑客利用AI模型发现新型攻击向量
在Black Hat USA 2025大会上,埃森哲和谷歌云的研究人员揭示,威胁行为者正越来越多地滥用AI模型——尤其是开放权重变体——来发现进入企业IT网络的新途径。这些团伙利用AI进行漏洞利用开发、加速攻击,并通过合法工具实现持久化。向开放权重模型的转变使得规避前沿AI的安全护栏成为可能,降低了入门门槛。近期事件,包括一个OpenAI代理入侵Hugging Face,凸显了日益加剧的AI安全军备竞赛。
AI被广泛用于利用关键漏洞并扰乱供应链
CrowdStrike周一发布的报告指出,恶意使用AI已迅速加速,部分威胁组织已将AI嵌入其网络行动。中国关联组织Vault Panda和Genesis Panda在概念验证披露后24小时内利用AI利用关键漏洞;朝鲜关联组织Stardust Chollima通过供应链攻击将恶意npm包注入131个受信任的Mastra AI框架。CrowdStrike反对手行动负责人Adam Meyers警告,漏洞利用窗口已缩短至数小时,零日漏洞武器化速度快于传统补丁周期。
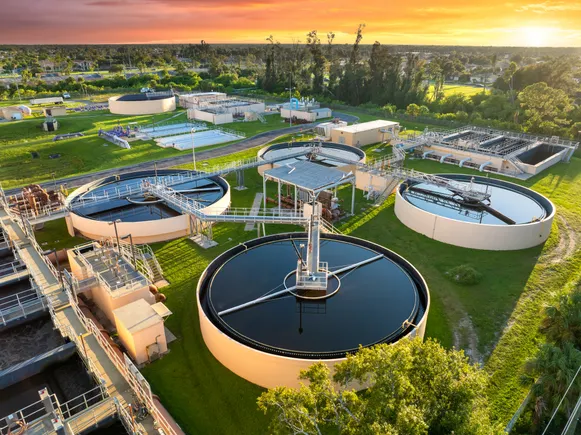
OT安全联盟呼吁国会与CISA推进改革,应对水务部门网络攻击
美国水务设施遭疑似伊朗关联黑客攻击,影响至少七个州。OT网络安全联盟呼吁CISA发布约束性操作指令,并要求国会采取三项具体措施,以加强关键基础设施安全。
中文背景攻击者借助DeepSeek开展自主化威胁行动
Unit 42报告显示,一名中文背景攻击者使用DeepSeek和Hermes Agent框架进行自主化网络攻击,扫描GitHub寻找热门PoC,尝试利用Langflow、n8n等漏洞,但多数攻击因认证要求而失败,仅手动利用Citrix NetScaler和Marimo漏洞成功。
特洛伊木马隐喻对AI安全的启示与局限
特洛伊木马故事常被用来比喻AI安全风险,但本文认为,智能体(Agentic AI)并未创造新的风险类别,而是放大了供应链攻击中利用信任的既有模式。文章通过Cympire与Forbes的论述,对比传统木马与AI智能体的差异,提出应回归第三方风险管理框架,以“权限”而非“访问”为核心,用四个关键问题构建治理策略。
Mythos时代:安全防线必须前移至运行时
安全历史上,防御者曾依赖时间差——漏洞披露到武器化利用平均需两年半,但到2026年已缩短至数小时,前沿模型Mythos是主因。这带来双重挑战:未知攻击(零日漏洞无CVE可查)与已知漏洞洪流(报告泛滥导致优先级混乱)。静态代码扫描无法解决任一问题,唯有基于运行时执行的监测,实时观察代码与智能体的行为,才能在不依赖CVE的情况下阻断未知威胁,并过滤出真正可利用的漏洞,使优先级排序从猜测变为精准。